
خلال الشهور الأخيرة، رصد الخبراء نماذج متطورة لعمليات احتيال ورسائل تصيد احتيالي، بيد أنّ هذا الأمر لا يعني اختفاء الأساليب التقليدية البسيطة. ففي الأسابيع التالية لموسم العطلات، رصد فريق كاسبرسكي حملة تصيد احتيالي متواصلة تقلّد رسائل البريد الإلكتروني الرسمية الصادرة عن شركتي Zoom وDocusign. وتوضح هذه الحالة أنّ مرسلي الرسائل غير المرغوب بها يلجؤون أحياناً إلى أساليب تصيد بسيطة ومجربة، آملين بذلك أن ينجح بعضها في نهاية المطاف.
خلال الموجة الأولى، أرسل المهاجمون رسائل بريد إلكتروني تقلّد المراسلات الرسمية من شركة Docusign إلى حسابات بعض المؤسسات في مناطق مختلفة، منها الشرق الأوسط، وأمريكا اللاتينية، وأوروبا الغربية، وروسيا، وأرمينيا، وأذربيجان. وتضمنت تلك الرسائل روابط تصيد احتيالي هدفها سرقة بيانات الاعتماد.
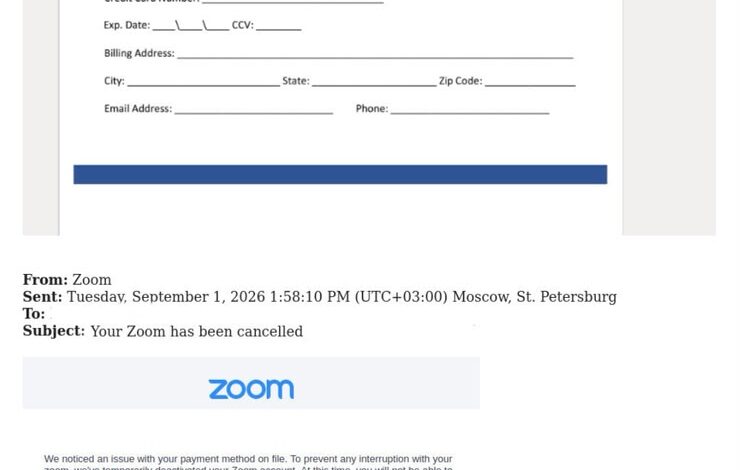
وظهرت موجة احتيالية ثانية بعد مرور أسبوع تقريباً على الموجة الأولى، وما تزال متواصلة حتى اليوم. ففي هذه المرة، تظاهرت الرسائل بأنها إشعارات رسمية من شركة Zoom محذرة المستخدمين من احتمال تعطيل حساباتهم قريباً. واعتمدت هذه الحملة على وسيلتين بسيطتين لخداع الضحايا هما: روابط تصيد احتيالي تعيد توجيه المستلمين إلى صفحات مصممة لسرقة بيانات الاعتماد، ونماذج مدمجة تطلب معلومات شخصية وتفاصيل بطاقات الائتمان.
واكتشف الخبراء أكثر من ألف رسالة احتيالية في إطار هذه الحملة حتى شهر سبتمبر 2026.
يعلق على هذه المسألة أندريه كوفتون، مدير مجموعة الحماية من تهديدات البريد الإلكتروني لدى كاسبرسكي: «في ظل التطور التكنولوجي والتبني الواسع للذكاء الاصطناعي، فإننا نوضح للأفراد طريقة تمييز الرسائل والأساليب الاحتيالية المتطورة. ومع ذلك، ما زالت الأساليب القديمة والبسيطة مستخدمة حتى الآن، وقد ترجع فعاليتها أحياناً إلى هذه البساطة؛ فربما يغفل الموظفون عن علامات التصيد الاحتيالي وسط التدفق الهائل للرسائل الواردة، فيما يختار المحتالون علامات تجارية شائعة الاستخدام في أوساط المؤسسات لضمان محاكاة الرسائل الحقيقية ببراعة. ويفترض بهذه الأساليب ذات التقنية البسيطة أن تكتشفها الحلول الأمنية المتخصصة، وذلك كيلا يعتمد الأمن السيبراني للشركة على العامل البشري كلياً.»
ولحماية أمن بيئة العمل المؤسسي، يوصي خبراء كاسبرسكي بالإجراءات التالية:
• التفكير في نشر حل أمني متخصص، مثل Kaspersky Security for Mail Server، لحماية رسائل البريد الإلكتروني للمؤسسة من الرسائل غير المرغوب بها (البريد العشوائي)، والتهديدات والبرمجيات الخبيثة المنقولة عبر البريد الإلكتروني، وأشكال التصيد الاحتيالي كافة. ويتصدى هذا الحل لأساليب التصيد الاحتيالي التقليدية والحديثة، ويستخدم تقنيات تحليل استدلالي متطورة يمكنها اكتشاف عمليات التصيد المولدة بالذكاء الاصطناعي.
• توفير برامج تدريبية أمنية للموظفين لتحسين مستوى الوعي بالأمن السيبراني، وتقليص خطر الحوادث الأمنية الناجمة عن أخطاء بشرية.
• دمج نظام حماية ودفاع شامل يجمع بين حماية النقاط الطرفية من التهديدات وتقليص المخاطر المرتبطة بالعنصر البشري. وقد صمم حل Kaspersky Small Office Security Premium للمؤسسات الصغيرة؛ إذ يحمي الموظفين من الانخداع بعمليات التصيد، ويحظر الروابط الخبيثة، ويتضمن منصة مدمجة للتوعية الأمنية تهدف إلى تعليم الموظفين وتوعيتهم.
• تزويد الموظفين على الدوام بمعلومات عن التهديدات السيبرانية المحتملة، واستعراض الخصائص الرئيسية للرسائل الخبيثة، والتشديد على أنّ هجمات التصيد الاحتيالي قد تتظاهر بأنها رسائل بريد إلكتروني رسمية.
• تنفيذ عمليات تصيد احتيالي تجريبية ومضبوطة لاختبار مستوى الحذر عند الموظفين، وتحديد الفئات الأكثر عرضة لمخاطر الاحتيال.
• تطبيق خيار المصادقة متعددة العوامل (MFA) على حسابات البريد الإلكتروني كافة، وخاصة حسابات المستخدمين ذوي الصلاحيات العالية، والحرص على استخدام خيارات تسجيل الدخول التي تستغني عن كلمات المرور (مثل رموز الأمان أو الإشعارات الفورية عبر الهاتف المحمول) كلما أمكن.
يقدّم تمويل | Tamwiel تغطية اقتصادية شاملة ومحدثة على مدار الساعة، تشمل أحدث اخبار وتحليلات اقتصاد محلي وعالمي. نتابع تطورات بنوك وتأمين وحركة بورصة و اسواق المال، مع تقارير متخصصة حول بترول وطاقة وتأثيرها في الاقتصاد. كما نغطي مستجدات تعليم و تكنولوجيا و رياضة من منظور اقتصادي، إلى جانب متابعة دقيقة لقطاعات زراعة، سياحة وطيران، سيارات، صناعة، و عقارات. لمحبي التفاعل البصري، نقدم محتوى مميزًا في فيديوهات و إنفوجراف، بالإضافة إلى مقالات خفيفة في منوعات. تابع تمويل لتبقى على اطلاع دائم بأحدث أخبار المال والأعمال.